একটি টি-শার্ট অর্ডার এবং ৫৭,৮০০ টাকার ডেলিভারি স্ক্যাম
আমার গল্প: আমি কিভাবে প্রতারিত হলাম
আমি Shiprocket প্ল্যাটফর্মের মাধ্যমে একটি অর্ডার দিয়েছিলাম। সবকিছু সাধারণ মনে হচ্ছিল - আমি অর্ডার কনফার্মেশন পেয়েছিলাম এবং ডেলিভারির অপেক্ষা করতে লাগলাম। তবে কয়েক ঘণ্টার মধ্যে, আমি একটি ফোন কল পেয়েছিলাম একজন ব্যক্তি থেকে, যিনি নিজেকে Blue Dart Courier Service এর প্রতিনিধি বলে দাবি করেছিলেন।
আত্মবিশ্বাসী এবং পেশাদার টোনে, কলারটি আমাকে জানাল যে আমার পার্সেলের সাথে “ডেলিভারি ঠিকানার মিল নেই”। তিনি বললেন যে যদি আমি ঠিকানাটি অবিলম্বে সংশোধন না করি, ডেলিভারি বাতিল হয়ে যাবে এবং পার্সেল ফেরত পাঠানো হবে।
সাময়িক ডেলিভারি সমস্যাটি “ঠিক” করার জন্য, কলারটি আমাকে জানাল যে তিনি ঠিকানা যাচাই করার অফিসিয়াল পেজ থেকে একটি লিঙ্ক SMS-এ পাঠিয়েছেন। তিনি ভদ্র, পেশাদার এবং আমার অর্ডার নম্বরও উল্লেখ করেছিলেন, যা পুরো ইন্টারেকশনটিকে বিশ্বাসযোগ্য করে তোলে।
মেসেজটি প্রামাণিক দেখাচ্ছিল। এতে ছিল Shiprocket লোগো, একটি ট্র্যাকিং আইডি, এবং একটি ছোট লিঙ্ক, যা বাস্তব ডেলিভারি নোটিফিকেশনের মতোই ফরম্যাট করা ছিল।
“প্রিয় গ্রাহক, আপনার পার্সেল #SRK1234567 ঠিকানার মিল না থাকার কারণে ডেলিভার করা যায়নি।
ফেরত এড়াতে আপনার সঠিক ঠিকানা যাচাই করুন: [bit.ly/-link—]
— Blue Dert Courier Service”
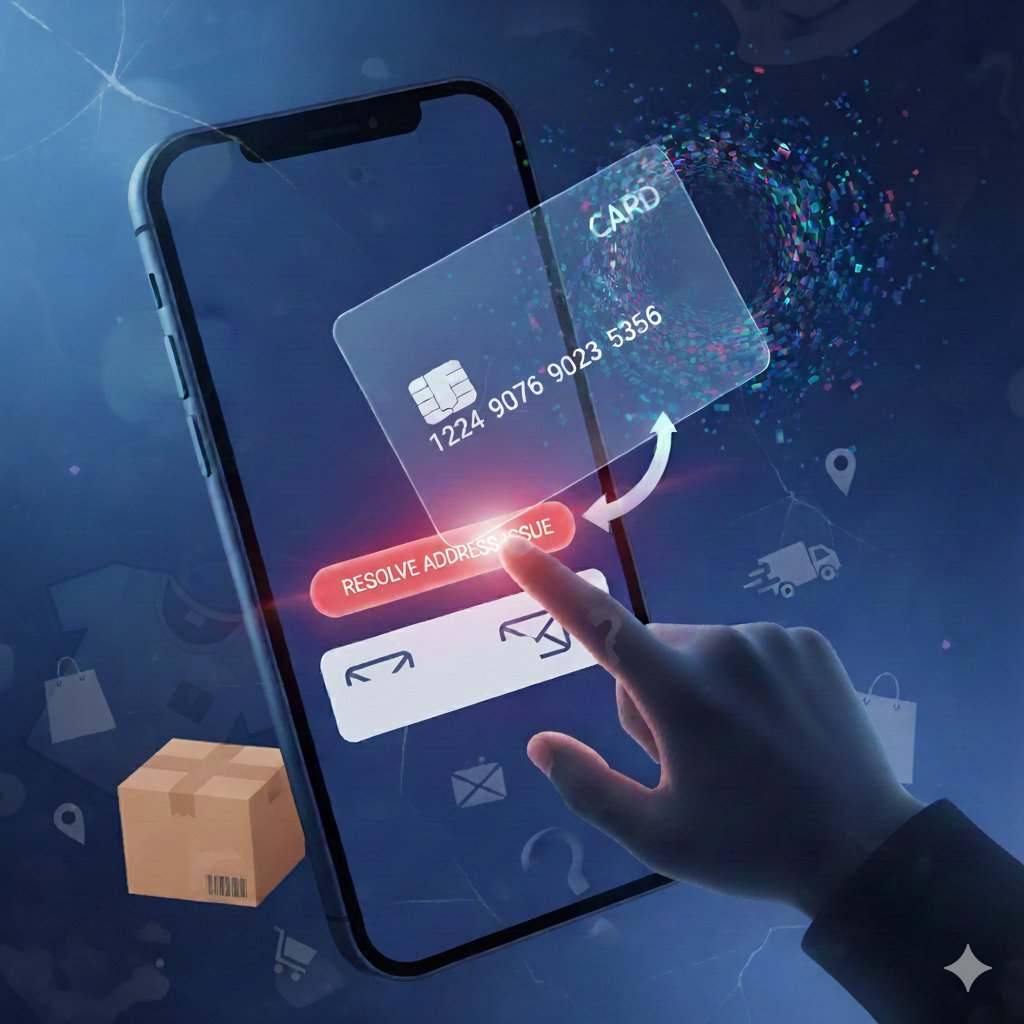
সম্পূর্ণ বিশ্বাস করে, আমি লিঙ্কে ক্লিক করলাম। এটি একটি ওয়েব পেজ খুলল যা একটি বৈধ কুরিয়ার ট্র্যাকিং সাইটের মতো দেখাচ্ছিল — এতে আমার পার্সেল নম্বর, পণ্যের নাম এবং ডেলিভারি স্ট্যাটাস দেখানো হচ্ছিল। এর নীচে একটি ফর্ম ছিল যা আমাকে আমার নাম, মোবাইল নম্বর এবং ঠিকানা নিশ্চিত করতে বলছিল, এবং একটি ফিল্ড ছিল “পেমেন্ট যাচাই বিবরণ”, যা পরিচয় যাচাইয়ের জন্য।
বিশ্বাস করে যে এটি ঠিকানা সংশোধন প্রক্রিয়ার অংশ, আমি আমার ব্যাংক ক্রেডেনশিয়ালস প্রবেশ করালাম, মনে করেই এটি একটি সাধারণ যাচাই ধাপ। কয়েক মুহূর্ত পরে, আমার ফোনে একটি OTP (ওয়ান-টাইম পাসওয়ার্ড) এল। কলারটি, এখনও লাইনে, ভদ্রভাবে বলল,
“স্যার, ঠিকানার যাচাই সম্পূর্ণ করতে দয়া করে OTP শেয়ার করুন। এটি আপনার ঠিকানা যাচাই করার জন্য সিস্টেম-উত্পন্ন কোড।”
কোনও সন্দেহ না করে, আমি OTP শেয়ার করলাম।
কয়েক সেকেন্ডের মধ্যেই, ওয়েবসাইটটি দেখাল “ঠিকানা সফলভাবে আপডেট হয়েছে।” কিন্তু আমি পেজটি বন্ধ করবার আগেই, আমি একটি ব্যাংক এলার্ট — ₹57,800 আমার অ্যাকাউন্ট থেকে ডেবিট হয়েছে পেয়েছিলাম।
প্যানিক অবিলম্বে আসলো। আমি কুরিয়ার নম্বরে পুনরায় কল করার চেষ্টা করলাম, কিন্তু এটি বন্ধ। যখন আমি SMSটি আবার দেখলাম, বুঝতে পারলাম যে লিঙ্কটি অফিসিয়াল কুরিয়ার ডোমেইনের ছিল না — এটি একটি ফিশিং সাইট, যা একটি সত্যিকারের সাইটের মতো তৈরি করা হয়েছে।
বাস্তবে, আমি যখন আমার বিবরণ পূরণ করছিলাম, তখন প্রতারক ইতিমধ্যেই ব্যাকগ্রাউন্ডে একটি লেনদেন শুরু করে দিয়েছিল। OTP যা আমি শেয়ার করেছি — ঠিকানা যাচাইয়ের জন্য ভেবেছিলাম — প্রকৃতপক্ষে অ্যাকাউন্ট থেকে তহবিল স্থানান্তর অনুমোদনের জন্য ব্যবহার করা হয়েছিল।
এই এক মুহূর্তের অবিশ্বাস — এক ক্লিক, একটি OTP — আমাকে ₹57,800 খরচ করালো।
যখন আমি কুরিয়ার নম্বরে ফিরে কল করার চেষ্টা করলাম, এটি বন্ধ ছিল। তখন বুঝতে পারলাম - আমি একটি ডেলিভারি স্ক্যামের শিকার হয়েছি যা দক্ষতার সঙ্গে কুরিয়ার সমস্যার আড়ালে লুকানো ছিল।
কিভাবে এই প্রতারণা ঘটলো
এটি একটি কুরিয়ার ডেলিভারি স্ক্যাম — একটি সাইবার-প্রতারণার ধরন, যেখানে প্রতারকরা ডেলিভারি সার্ভিস প্রতিনিধির ছদ্মবেশ ধারণ করে এবং ভুক্তভোগীকে ম্যালিশিয়াস লিঙ্কে ক্লিক করতে প্ররোচিত করে।
এটি ধাপে ধাপে কিভাবে ঘটে:
- বৈধ অর্ডার ও দায়িত্বহীন কোম্পানি কর্মচারীর সম্ভাবনা: ভুক্তভোগী একটি আসল অর্ডার দেয় (এক্ষেত্রে Shiprocket), যা প্রতারকদের কাছে একটি বিশ্বাসযোগ্য এন্ট্রি পয়েন্ট হিসেবে কাজ করে। যদি ই-কমার্স বা কুরিয়ার কোম্পানির তথ্যের নিরাপত্তা বা ডেটা প্রাইভেসি কমপ্লায়েন্স দুর্বল হয়, তবে অভ্যন্তরীণ তথ্য (গ্রাহকের নাম, ফোন নম্বর, অর্ডার আইডি, ডেলিভারি ঠিকানা) ক্ষতিকারক বা অসচেতন কর্মচারীর দ্বারা ফাঁস হতে পারে। এই ফাঁস হওয়া তথ্য প্রতারকদেরকে নির্দিষ্ট গ্রাহকদের অত্যন্ত বিশ্বাসযোগ্য এবং ব্যক্তিগতকৃত মেসেজ ও কলের মাধ্যমে লক্ষ্য করতে সহজ করে তোলে।
- ফেক কুরিয়ার কল: প্রতারকরা সুপরিচিত কুরিয়ার কোম্পানির ছদ্মবেশ ধারণ করে এবং বলে যে “ঠিকানার মিল নেই” বা “পেমেন্ট সমস্যা আছে”।
- ম্যালিশিয়াস লিঙ্ক: SMS বা WhatsApp-এর মাধ্যমে লিঙ্ক পাঠানো হয়, যা বিশদ সংশোধন বা ক্ষুদ্র খরচ পরিশোধের ছদ্মবেশে থাকে। লিঙ্কে ক্লিক করলে প্রতারকরা সংবেদনশীল তথ্য, ব্যাংক ক্রেডেনশিয়াল বা অনুমতি পায়।
- অননুমোদিত লেনদেন এবং উধাও হওয়া: অর্থ অবিলম্বে ভুক্তভোগীর অ্যাকাউন্ট থেকে কেটে নেওয়া হয়। কল ও মেসেজ উত্তর পাওয়া যায় না, ফলে ভুক্তভোগী আর্থিক ক্ষতির মুখোমুখি হয় এবং কোন উপায় থাকে না।
ইউজার ইন্টারফেস — ফাঁদটি কতটা বিশ্বাসযোগ্য দেখাচ্ছিল
যদিও এই স্ক্যামে কোন অ্যাপ ব্যবহৃত হয়নি, এটি পেশাদার কুরিয়ার অপারেশনের মতো দেখানোর জন্য প্রামাণিক-লুকিং যোগাযোগ heavily ব্যবহার করেছিল।
সাধারণ কিছু ভিজ্যুয়াল ও আচরণগত ইঙ্গিত যা এই স্ক্যামকে বিশ্বাসযোগ্য করে তোলে:
- কুরিয়ার ব্র্যান্ডিং: সুপরিচিত কুরিয়ার নাম যেমন Blue Dart, Delhivery, বা DTDC ব্যবহার, সামান্য নাম পরিবর্তন (যেমন, “Blue Dert”)।
- SMS ফরম্যাটিং: ট্র্যাকিং আইডি এবং “ঠিকানা আপডেট করুন” ক্লিকযোগ্য লিঙ্কসহ মেসেজ।
- ভদ্র যোগাযোগ: প্রতারকরা শান্ত, পেশাদার এবং সহায়ক শোনায়।
- জরুরি ভাষা: যেমন “আপনার পার্সেল ৩০ মিনিটের মধ্যে আপডেট না হলে ফেরত পাঠানো হবে”।
- ফেক কনফার্মেশন পেজ: লিঙ্কে ক্লিক করলে ট্র্যাকিং পোর্টাল বা ঠিকানা আপডেট ফর্মের মতো ওয়েব পেজ খুলে।
কেন এটি বিপজ্জনক:
এই ধরনের স্ক্যাম আমাদের স্বাভাবিক জড়তা (যেমন ডেলিভারি সমস্যা সমাধান করা) ব্যবহার করে আমাদের সতর্কতা কমিয়ে দেয়। যখন জরুরি পরিস্থিতি ও বিশ্বাস মিলিত হয়, প্রতারণা সহজে সফল হয়।
সতর্কতার চিহ্ন: কখন সাবধান হওয়া উচিত
🔴 অপ্রত্যাশিত ডেলিভারি কল: যদি কুরিয়ার সরাসরি ফোন করে “ঠিকানা বা পেমেন্ট ঠিক করুন” বলে, সন্দেহ করুন।
🔴 SMS/WhatsApp-এর লিঙ্ক: কখনও ক্লিক করবেন না যা “ঠিকানা আপডেট করুন” বা “কুরিয়ার ফি পরিশোধ করুন” বলে।
🔴 জরুরি চাপ: “এখনই কাজ করুন নাহলে পার্সেল ফেরত পাঠানো হবে” — ক্লাসিক রেড ফ্ল্যাগ।
🔴 সাধারণ কুরিয়ার নাম: “Blue Dert”, “Speed Express”, “Quick Ship” — প্রায়ই আসল মনে হয় কিন্তু নয়।
🔴 কোন অফিসিয়াল নোটিফিকেশন নেই: আসল ডেলিভারি আপডেট আসে কেবল অফিসিয়াল ই-কমার্স অ্যাপ বা ইমেল থেকে।
🔴 অস্বাভাবিক ব্যাংক এলার্ট: লিঙ্কে ক্লিক করার পর OTP বা ডেবিট এলার্ট পেলে অবিলম্বে ব্যাংকের সাথে যোগাযোগ করুন।
কিভাবে এই ধরনের প্রতারণা প্রতিরোধ করবেন
- অজানা লিঙ্কে ক্লিক করবেন না এবং তাতে কাজ করবেন না: কুরিয়ার কোম্পানি SMS বা WhatsApp-এর মাধ্যমে ঠিকানা আপডেট বা পেমেন্ট লিঙ্ক পাঠায় না। লিঙ্ক খোলার পরও কোনো তথ্য ইনপুট করবেন না।
- স্বতন্ত্র যাচাই করুন: সবসময় আপনার অর্ডার এবং ডেলিভারি বিবরণ সরাসরি অফিসিয়াল অ্যাপ বা ওয়েবসাইটে যাচাই করুন (যেমন, Shiprocket, Amazon, Flipkart)।
- ব্যক্তিগত তথ্য শেয়ার করবেন না: কার্ডের বিবরণ, OTP বা ব্যাংকিং তথ্য ফোনে শেয়ার করবেন না।
- কেবল বিশ্বাসযোগ্য ই-কমার্স প্ল্যাটফর্মে অর্ডার করুন: পরিচিত এবং বিশ্বস্ত প্ল্যাটফর্মে কেনাকাটা করুন। ছোট বা অজানা ওয়েবসাইট এড়িয়ে চলুন। এটি প্রতারক বা ক্ষতিকারক তৃতীয় পক্ষের কর্মচারীর দ্বারা সম্ভাব্য লক্ষ্য হওয়া কমায়।
- লেনদেন এলার্ট সক্রিয় করুন: রিয়েল-টাইম SMS এলার্ট অনুমোদনহীন ডেবিট দ্রুত সনাক্ত করতে সহায়তা করে।
- অবিলম্বে রিপোর্ট করুন: যদি আপনি ভুক্তভোগী হন, cybercrime.gov.in এ অভিযোগ করুন বা 1930 (সাইবার ক্রাইম হেল্পলাইন) কল করুন।
- পরিবারকে শিক্ষা দিন: বয়স্ক এবং কম প্রযুক্তি-জ্ঞান সম্পন্ন ব্যক্তিরা প্রায়ই এই ধরনের স্ক্যামের লক্ষ্য হয়।
সচেতনতা নোট
ভারতে কুরিয়ার-ভিত্তিক ফিশিং স্ক্যাম দ্রুত বাড়ছে। প্রতারকরা পরিচিত লজিস্টিক্স নাম এবং দৈনন্দিন অনলাইন শপিং আচরণকে ব্যবহার করে। এমনকি একটি ছোট অর্ডারও আর্থিক ক্ষতির প্রবেশদ্বার হয়ে উঠতে পারে।
এই ক্ষেত্রে, ক্ষতি হয়েছে ₹57,800, তবে এটি আরও বেশি হতে পারত।
সতর্ক থাকুন। নিরাপদ থাকুন।