साधारण टी‑शर्ट ऑर्डर से हुआ ₹57,800 का डिलीवरी स्कैम
मेरी कहानी
मैंने Shiprocket प्लेटफ़ॉर्म के माध्यम से एक ऑर्डर दिया था। सब कुछ सामान्य लग रहा था - मुझे ऑर्डर की पुष्टि मिली और डिलीवरी का इंतजार करने लगा। लेकिन कुछ घंटों के बाद, मुझे एक फोन कॉल आया जिसमें एक व्यक्ति ने खुद को Blue Dart Courier Service का प्रतिनिधि बताया।
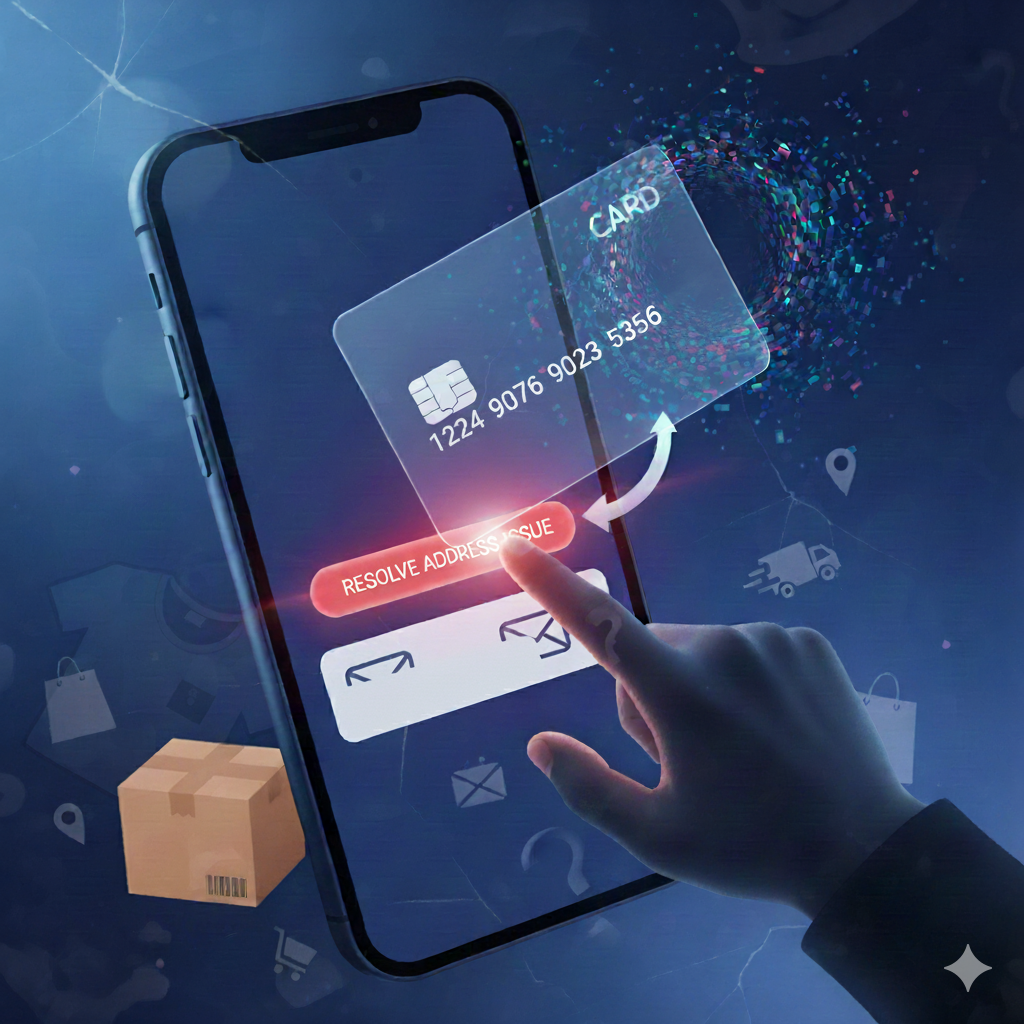
आत्मविश्वासपूर्ण और पेशेवर स्वर में, कॉलर ने मुझे बताया कि मेरे पार्सल में “डिलीवरी एड्रेस मैच नहीं हो रहा”। उन्होंने कहा कि यदि मैंने तुरंत पता ठीक नहीं किया, तो डिलीवरी रद्द हो जाएगी और पार्सल वापस भेज दिया जाएगा।
साबित करने के लिए कि समस्या हल हो जाएगी, कॉलर ने मुझे बताया कि उन्होंने कूरियर कंपनी के “आधिकारिक पता सत्यापन पेज” से एक लिंक SMS के माध्यम से भेजा है। उन्होंने शिष्ट, पेशेवर व्यवहार किया और मेरा ऑर्डर नंबर भी बताया, जिससे पूरी बातचीत विश्वसनीय लग रही थी।
मैसेज असली लग रहा था। इसमें था Shiprocket लोगो, एक ट्रैकिंग आईडी, और एक शॉर्ट लिंक, जो वास्तविक डिलीवरी नोटिफिकेशन की तरह फॉर्मेट किया गया था।
“प्रिय ग्राहक, आपका पार्सल #SRK1234567 पता मेल न होने के कारण डिलीवर नहीं किया जा सका।
कृपया सही पता सत्यापित करें ताकि पार्सल लौट न जाए: [bit.ly/-link—]
— Blue Dert Courier Service”
पूरी तरह विश्वास करके, मैंने लिंक पर क्लिक किया। यह एक वेब पेज खोलता है जो एक वैध कूरियर ट्रैकिंग साइट जैसा दिखता था — इसमें मेरा पार्सल नंबर, उत्पाद का नाम और डिलीवरी स्थिति दिखाई दे रही थी। नीचे एक फॉर्म था जिसमें मुझे अपना नाम, मोबाइल नंबर और पता पुष्टि करने के लिए कहा गया और एक फ़ील्ड थी “भुगतान पुष्टि विवरण”, जो पहचान सत्यापित करने के लिए थी।
विश्वास करते हुए कि यह पता सुधार प्रक्रिया का हिस्सा है, मैंने अपने बैंक क्रेडेंशियल्स दर्ज किए, यह सोचकर कि यह एक साधारण सत्यापन कदम है। कुछ ही क्षणों में, मेरे फोन पर एक OTP (वन-टाइम पासवर्ड) आया। कॉलर, अभी भी लाइन पर, शिष्टता से बोले,
“सर, कृपया अपना OTP साझा करें ताकि पता सत्यापन पूरा हो सके। यह आपके पता विवरण को सत्यापित करने के लिए सिस्टम-जनित कोड है।”
बिना किसी संदेह के, मैंने OTP साझा कर दिया।
कुछ ही सेकंड में, वेबसाइट ने दिखाया “पता सफलतापूर्वक अपडेट किया गया।” लेकिन पेज बंद करने से पहले ही, मुझे एक बैंक अलर्ट — ₹57,800 मेरे खाते से डेबिट हो गया मिला।
तुरंत पैनिक फैल गया। मैंने कूरियर नंबर पर वापस कॉल करने की कोशिश की, लेकिन यह बंद था। जब मैंने SMS को फिर से देखा, तो समझ में आया कि लिंक आधिकारिक कूरियर डोमेन का नहीं था — यह एक फिशिंग साइट थी, जिसे असली साइट की तरह बनाया गया था।
असल में, जब मैं अपने विवरण भर रहा था, धोखेबाज ने पहले ही बैकग्राउंड में लेनदेन शुरू कर दिया था। OTP जो मैंने साझा किया — पता सत्यापन के लिए सोचा — वास्तव में खाते से धन हस्तांतरण को अधिकृत करने के लिए इस्तेमाल किया गया।
यह एक पल की गलत धारणा — एक क्लिक, एक OTP — मुझे ₹57,800 का नुकसान कर गया।
जब मैंने कूरियर नंबर पर वापस कॉल करने की कोशिश की, तो यह बंद था। तब मुझे एहसास हुआ - मैं एक डिलीवरी स्कैम का शिकार हो गया था, जो कुशलतापूर्वक कूरियर समस्या के रूप में छुपा था।
यह धोखा कैसे हुआ
यह एक कूरियर डिलीवरी स्कैम है — साइबर-धोखाधड़ी का प्रकार, जिसमें धोखेबाज कूरियर सर्विस प्रतिनिधि का भेष धारण करते हैं और शिकार को दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए प्रेरित करते हैं।
यह चरण-दर-चरण इस प्रकार होता है:
- वैध ऑर्डर और खराब कंपनी कर्मचारी: शिकार एक वास्तविक ऑर्डर देता है (इस मामले में Shiprocket), जो धोखेबाजों के लिए एक विश्वसनीय प्रवेश बिंदु है। अगर ई-कॉमर्स या कूरियर कंपनी की डेटा प्राइवेसी कमजोर है, तो आंतरिक जानकारी (ग्राहक का नाम, फोन नंबर, ऑर्डर आईडी, डिलीवरी पता) किसी दुर्भावनापूर्ण या असावधान कर्मचारी द्वारा लीक हो सकती है। यह लीक की गई जानकारी धोखेबाजों को विशिष्ट ग्राहकों को अत्यंत विश्वसनीय और व्यक्तिगत संदेश या कॉल के माध्यम से निशाना बनाने में मदद करती है।
- नकली कूरियर कॉल: धोखेबाज प्रसिद्ध कूरियर कंपनियों का भेष धारण करते हैं और कहते हैं कि “पता मेल नहीं है” या “भुगतान में समस्या है”।
- दुर्भावनापूर्ण लिंक: SMS या WhatsApp के माध्यम से लिंक भेजा जाता है, जिसे विवरण सुधारने या छोटी फीस का भुगतान करने के बहाने पेश किया जाता है। लिंक पर क्लिक करने से धोखेबाज संवेदनशील डेटा, बैंक क्रेडेंशियल्स या अनधिकृत लेनदेन की अनुमति प्राप्त करते हैं।
- अनधिकृत लेनदेन और गायब होना: पैसा तुरंत शिकार के खाते से निकाल लिया जाता है। कॉल और संदेश का उत्तर नहीं मिलता, जिससे शिकार को वित्तीय हानि होती है और कोई विकल्प नहीं बचता।
यूज़र इंटरफ़ेस — जाल कितना विश्वसनीय दिखा
हालाँकि इस स्कैम में कोई ऐप शामिल नहीं था, यह पेशेवर कूरियर ऑपरेशन जैसा दिखने वाले प्रामाणिक संचार पर भारी निर्भर था।
कुछ सामान्य दृश्य और व्यवहार संकेत जो इस स्कैम को वास्तविक बनाते हैं:
- कूरियर ब्रांडिंग: प्रसिद्ध कूरियर नाम जैसे Blue Dart, Delhivery, या DTDC का इस्तेमाल, हल्के नाम बदलाव के साथ (जैसे, “Blue Dert”)।
- SMS फॉर्मेटिंग: ट्रैकिंग आईडी और “पता अपडेट करें” लिंक के साथ संदेश।
- शिष्टाचारपूर्ण संचार: धोखेबाज शांत, पेशेवर और सहायक लगते हैं।
- आपातकालीन भाषा: जैसे “आपका पार्सल 30 मिनट में अपडेट न होने पर लौट जाएगा”।
- नकली पुष्टि पेज: लिंक पर क्लिक करने पर ट्रैकिंग पोर्टल या पता अपडेट फॉर्म जैसा वेब पेज खुल सकता है।
क्यों यह खतरनाक है:
यह स्कैम हमारे सामान्य प्रवृत्ति (जैसे डिलीवरी समस्या हल करना) का लाभ उठाता है और सतर्कता कम कर देता है। जब तात्कालिकता और विश्वास मिलते हैं, तो धोखाधड़ी आसानी से सफल होती है।
चेतावनी संकेत: कब सावधान होना चाहिए
🔴 अप्रत्याशित डिलीवरी कॉल: यदि कूरियर सीधे कॉल कर रहा है कि “पता या भुगतान ठीक करें”, तो संदेह करें।
🔴 SMS/WhatsApp लिंक: कभी क्लिक न करें जो “पता अपडेट करें” या “कूरियर शुल्क भुगतान करें” कहता है।
🔴 आपातकालीन दबाव: “अभी कार्रवाई करें नहीं तो पार्सल लौट जाएगा” — क्लासिक रेड फ्लैग।
🔴 सामान्य कूरियर नाम: “Blue Dert”, “Speed Express”, “Quick Ship” — अक्सर असली लगता है, लेकिन नहीं है।
🔴 कोई आधिकारिक सूचना नहीं: वास्तविक डिलीवरी अपडेट केवल अधिकृत ई-कॉमर्स ऐप या ईमेल से आता है।
🔴 असामान्य बैंक अलर्ट: लिंक पर क्लिक करने के बाद OTP या डेबिट अलर्ट प्राप्त होने पर तुरंत बैंक से संपर्क करें।
इस प्रकार के धोखे से कैसे बचें
- अज्ञात लिंक पर क्लिक न करें और उस पर कार्य न करें: कूरियर कंपनियां SMS या WhatsApp के माध्यम से पता अपडेट या भुगतान लिंक नहीं भेजतीं। लिंक खोलने पर भी कोई जानकारी इनपुट न करें।
- स्वतंत्र रूप से सत्यापित करें: हमेशा अपने ऑर्डर और डिलीवरी विवरण को सीधे आधिकारिक ऐप या वेबसाइट (जैसे Shiprocket, Amazon, Flipkart) पर जांचें।
- व्यक्तिगत जानकारी साझा न करें: कार्ड विवरण, OTP या बैंकिंग जानकारी फोन पर साझा न करें।
- केवल विश्वसनीय ई-कॉमर्स प्लेटफ़ॉर्म से ऑर्डर करें: परिचित और भरोसेमंद प्लेटफ़ॉर्म पर ही खरीदारी करें। छोटे या अपरिचित वेबसाइट से बचें। यह धोखेबाजों या हानिकारक तृतीय पक्ष कर्मचारियों के निशाने पर आने का जोखिम कम करता है।
- लेनदेन अलर्ट सक्षम करें: रीयल-टाइम SMS अलर्ट अनधिकृत डेबिट को जल्दी पहचानने में मदद करता है।
- तुरंत रिपोर्ट करें: यदि आप शिकार हैं, तो cybercrime.gov.in पर शिकायत दर्ज करें या 1930 (साइबर क्राइम हेल्पलाइन) पर कॉल करें।
- परिवार को शिक्षित करें: बुजुर्ग और कम तकनीकी ज्ञान वाले लोग अक्सर इस तरह के स्कैम के लक्ष्य होते हैं।
जागरूकता नोट
भारत में कूरियर-आधारित फ़िशिंग स्कैम तेजी से बढ़ रहे हैं। धोखेबाज परिचित लॉजिस्टिक्स नाम और रोज़मर्रा की ऑनलाइन शॉपिंग गतिविधियों का लाभ उठाते हैं।
इस मामले में, नुकसान हुआ ₹57,800, लेकिन यह इससे अधिक भी हो सकता था।
सावधान रहें। सुरक्षित रहें।